网络安全研究人员近期监测发现,针对 Telegram 用户的钓鱼攻击与社交工程诈骗出现显著上升趋势。黑客组织不仅通过虚假的“中文语言包”在客户端内植入恶意程序,还结合伪造的 Telegram 官方安全警告进行精准钓鱼。随着移动办公与跨国通讯需求的增加,此类针对 Telegram 用户的攻防对抗正在快速演变。
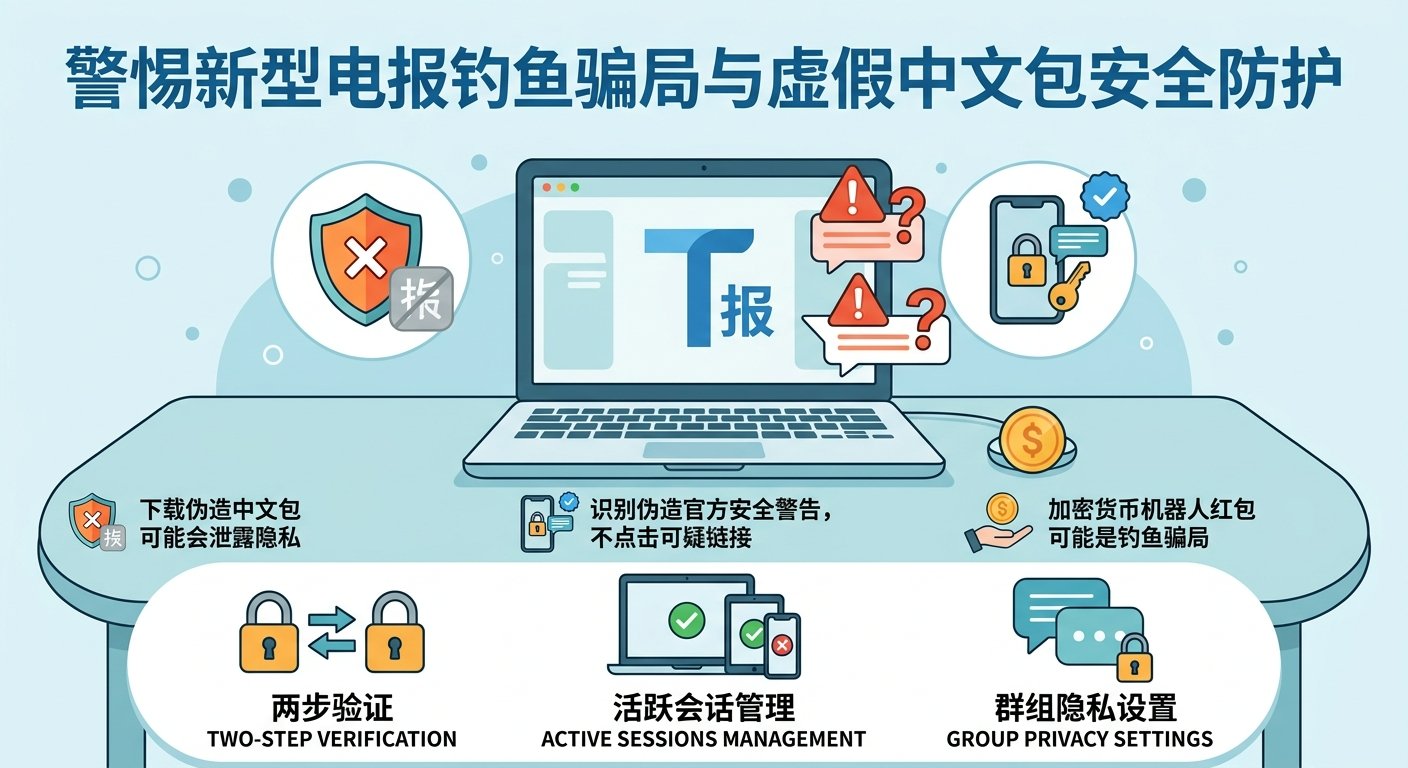
警惕新型 Telegram 钓鱼骗局与虚假中文包文章封面图
新型 Telegram 骗局手法
当前的 Telegram 钓鱼手段已从早期粗暴的“批量发垃圾广告”升级为结合心理战与技术漏洞的复合型攻击,主要集中在以下三类形态:
1. 投毒版“第三方中文语言包”
由于 Telegram 官方原生界面未内置中文,许多初学者会通过网络搜索或群组分享寻找“中文语言包”。攻击者借此搭建虚假的语言包下载网站,或在 Telegram 频道中分发恶意脚本。
-
高危操作:诱导用户下载拓展名为
.exe、.apk或.scr的安装文件,而非官方标准的[https://t.me/setlanguage/](https://t.me/setlanguage/)...链接。 -
危害后果:一旦运行,恶意程序将静默窃取本地 Telegram 登录 Session 文件(即
tdata),导致账号在攻击者设备上被无感登录,甚至进一步控制主机。
2. 伪造“官方安全团队”警报短信
用户常会收到来自名称类似 Telegram Security、Notifications Official 或带有官方蓝色认证标识图标(实际为用户头像)的账号私信。
-
话术骗局:消息通常声称“您的账号涉嫌违规,将在 24 小时内被注销”或“检测到异地登录,请验证身份”。
-
钓鱼套路:消息附带钓鱼网页链接(如伪造的验证码接收页)。用户输入手机号及收到 SMS/App 验证码后,攻击者便能在数秒内完成新设备登录并剔除原设备。
3. 恶意“加密货币机器人”与伪造红包
在公共群组中,黑客常利用 Bot 账号批量发送“Telegram 官方发红包”、“质押领空投”等诱导链接。用户在授权钱包或登录账号时,可能导致 Telegram 账号被盗或加密资产被一清而空。
辨别真伪:安全使用 Telegram 中文界面
为确保账号安全,在进行界面汉化及日常使用时,需严格遵循以下标准:
1. 认准 Telegram 官方语言包格式
Telegram 官方支持通过链接直接加载语言包,切勿下载任何安装包或补丁软件。真正的语言包链接格式固定如下:
-
标准格式:
[https://t.me/setlanguage/](https://t.me/setlanguage/)<语言标识> -
识别特征:点击链接后,Telegram 会直接在应用内弹窗显示“翻译进度”并询问是否应用(Apply/Change),绝不会要求下载外部可执行文件。
2. 识别伪造官方账号
-
认准蓝色勾号(Verified Mark):Telegram 官方系统的消息发送方(如 Telegram 官方通知通道)在聊天列表中的名字旁会带有系统级蓝色打勾标识。
-
注意私信权限:真正的 Telegram 官方通知不会以普通个人账号的形式私信询问你的验证码或密码。
Telegram 账号安全加固“四步法”
为保障 Telegram 账号及个人隐私安全,建议所有用户立即检查并开启以下安全设置:
| 安全项目 | 操作路径 | 防御作用 |
| 开启两步验证 (2FA) | 设置 $\rightarrow$ 隐私与安全 $\rightarrow$ 两步验证 | 为账号增加独立密码,即使验证码被截获,攻击者也无法登录。 |
| 隐藏手机号码 | 设置 $\rightarrow$ 隐私与安全 $\rightarrow$ 手机号码 | 设置为“没有人”或“我的联系人”,防止社工库锁定真实身份。 |
| 定期检查活跃会话 | 设置 $\rightarrow$ 隐私与安全 $\rightarrow$ 设备 / 会话 | 查看是否有未知设备登录,如发现异常立即点击“终止其他所有会话”。 |
| 限制加群权限 | 设置 $\rightarrow$ 隐私与安全 $\rightarrow$ 群组与频道 | 设置为仅允许“我的联系人”将你拉入新群组,避免被恶意拉入骗子群。 |
网络安全无小事。在享受 Telegram 带来的便捷通讯时,保持良好的防范意识、拒绝点击来源不明的链接与文件,才是保障账号与财产安全的根本屏障。